Рубрика «Безопасность»

Исследователи описали риск ботнетов на базе галлюцинаций ИИ-агентов
Исследователи из Тель-Авивского университета, Техниона и Intuit описали новый класс атак на агентные ИИ-приложения. Он использует способность языковых моделей выдумывать несуществующие идентификаторы репозиториев, навыков и других внешних ресурсов. В препринте авторы показали, что такие ошибки можно превратить в канал доставки вредоносных инструкций. В контролируемых экспериментах атака приводила к вызову встроенных инструментов ИИ-агентов и удаленному выполнению …
Хакеры манипулируют ценой альткоина

Bonzo Lend, крупнейший протокол кредитования в экосистеме Hedera, объявил о том, что понес убытки в размере приблизительно 9,05 млн долларов США в результате использования уязвимости в системе ценового оракула третьих лиц. После атаки работа сервисов Bonzo Lend и Bonzo Points была временно приостановлена. Согласно отчету об инциденте, опубликованному Bonzo Finance Labs в сотрудничестве с Bonzo …

Хакер, использовавший программу-вымогатель, признал свою вину в связи с мошеннической схемой по вымогательству 15 млн долларов в биткойнах

Атаки с использованием программ-вымогателей вынудили американские компании платить биткоины за ключи дешифрования По утверждению федеральных прокуроров, в ходе кампании с использованием программы-вымогателя Ryuk, связанной с Кареном Серобовичем Варданяном, от американских жертв поступило более 15 миллионов долларов в биткойнах. 34-летний гражданин Армении, экстрадированный из Украины, 8 июля признал себя виновным в сговоре и компьютерном мошенничестве, признав …

Socket нашла ворующую ключи версию SDK Injective в npm

Исследователи Socket обнаружили взлом пакета Injective SDK npm версии 1.20.21 — вредонос перехватывал сид-фразы и приватные ключи кошельков. Инцидент связан с компрометацией GitHub-аккаунта разработчика. Подозрительные коммиты, по данным Socket, появились 8 июня 2026 года. Вредоносный релиз подменял функции деривации ключей, сохранял приватные ключи и сид-фразы, после чего отправлял их через поддельную телеметрию на адрес, замаскированный …

Крупный инвестор, владевший первым блоком альткоина, подвергся хакерской атаке: он не смог завладеть своими активами, но понес огромные убытки

Исследователь блокчейна ZachXBT сообщил о взломе кошелька, предположительно принадлежащего одному из первых инвесторов Solana, в результате чего было украдено около 180 900 токенов $SOL. Стоимость этих активов оценивается примерно в 14,2 миллиона долларов. По данным ZachXBT, адрес, предположительно скомпрометированный, принадлежит крупному инвестору, связанному с первоначальным распределением токенов Solana в генезисном блоке. Подозрительные транзакции, как сообщается, …

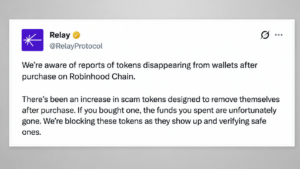
Новый ажиотаж вокруг блокчейна сталкивается со старыми мошенническими схемами: Relay Protocol предупреждает о монетах-«медовых ловушках» в сети Robinhood Chain

Relay Protocol предупреждает: наблюдается рост числа мошеннических токенов, запрограммированных на самоудаление после покупки Платформа Relay Protocol оперативно отреагировала в X, чтобы разъяснить, что эти инциденты не являются результатом массового взлома кошельков или нарушения безопасности инфраструктуры Relay. Ваши приватные ключи и остатки на счетах остаются в безопасности, поскольку сложная логика мошенничества строго ограничена рамками самого контракта …

➤

Получайте новости первыми в нашем телеграм-канале!

X